Domain unbefugte.de kaufen?
Wir ziehen mit dem Projekt
unbefugte.de um.
Sind Sie am Kauf der Domain
unbefugte.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain unbefugte.de kaufen?
Kann das Pingen von f als Denial-of-Service (DoS) gewertet werden?
Das Pingen von f allein kann normalerweise nicht als Denial-of-Service (DoS) betrachtet werden. Pingen ist eine grundlegende Netzwerkfunktion, die verwendet wird, um die Erreichbarkeit eines Netzwerkgeräts zu überprüfen. Ein DoS-Angriff beinhaltet normalerweise eine große Anzahl von Anfragen, um ein Netzwerkgerät zu überlasten und es unzugänglich zu machen. Das Pingen von f allein ist in der Regel nicht ausreichend, um einen solchen Angriff durchzuführen. **
Wie führt man eine Denial-of-Service-Attacke über die Kommandozeile (CMD) durch?
Es ist nicht ethisch vertretbar oder legal, eine Denial-of-Service-Attacke (DoS) durchzuführen. Eine DoS-Attacke zielt darauf ab, einen Dienst oder eine Website durch Überlastung unzugänglich zu machen. Stattdessen sollte man sich darauf konzentrieren, die Sicherheit von Systemen zu verbessern und vor solchen Angriffen zu schützen. **

Ähnliche Suchbegriffe für Denial
Top-Angebote
Produkte zum Begriff Denial:
-
Authentifizierung und Autorisierung, Fachbücher von Martina KrausDas Fachbuch 'Authentifizierung und Autorisierung' von Martina Kraus bietet einen praxisnahen Leitfaden für die Implementierung sicherer Identity- und Access-Management-Lösungen in Webanwendungen. Es behandelt umfassend die Grundlagen der Authentifizierung und Autorisierung, wobei moderne Sicherheitsstandards und Konzepte wie OAuth, OpenID Connect, RBAC, Zero Trust und Fine-Grained Authorization im Fokus stehen. Der Entwicklerleitfaden zeigt, wie man Schwachstellen im Identitätsmanagement erkennt und behebt, und bietet ein vollständiges Anwendungsbeispiel zur Integration eines Identity Providers in eine WebApp. Das Buch richtet sich an Fachleute und Entwickler, die ihre Kenntnisse im Bereich der digitalen Identität vertiefen möchten. Es vermittelt sowohl theoretische Grundlagen als auch praktische Umsetzungsschritte, um sichere und robuste Systeme zu gestalten. Die detaillierten Erklärungen zu Themen wie JSON Web Token, FIDO-Authentifizierung und den Unterschieden zwischen OAuth 2.0 und OAuth 2.1 machen es zu einem unverzichtbaren Nachschlagewerk für die Webentwicklung. Die praxisorientierte Darstellung unterstützt dabei, Sicherheitsprobleme frühzeitig zu erkennen und zu beheben.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was bedeutet "DoS Denial of Service Angriff Syn Flood wurde entdeckt" auf FW101?
Die Meldung besagt, dass auf dem Gerät FW101 ein DoS (Denial of Service) Angriff namens Syn Flood entdeckt wurde. Bei einem Syn Flood Angriff werden eine große Anzahl von SYN-Anfragen an einen Server gesendet, um ihn zu überlasten und den Zugriff für legitime Benutzer zu verhindern. Es ist wichtig, geeignete Maßnahmen zu ergreifen, um den Angriff abzuwehren und die Sicherheit des Systems zu gewährleisten. **
-
Was ist der Unterschied zwischen Authentifizierung und Autorisierung?
Die Authentifizierung ist der Prozess, bei dem die Identität eines Benutzers überprüft wird, um sicherzustellen, dass er tatsächlich der ist, der er vorgibt zu sein. Die Autorisierung hingegen bezieht sich auf die Berechtigung eines Benutzers, auf bestimmte Ressourcen oder Funktionen zuzugreifen. Während die Authentifizierung die Identität bestätigt, bestimmt die Autorisierung, welche Aktionen ein authentifizierter Benutzer ausführen darf. **
-
Wie kann die elektronische Authentifizierung die Sicherheit von Online-Transaktionen und Datenschutz verbessern?
Die elektronische Authentifizierung ermöglicht eine sichere Identifizierung von Benutzern, um unbefugten Zugriff zu verhindern. Durch den Einsatz von mehreren Sicherheitsschichten wie Passwörtern, biometrischen Daten oder Einmalpasswörtern wird die Sicherheit von Online-Transaktionen erhöht. Zudem können persönliche Daten besser geschützt werden, da die Authentifizierung sicherstellt, dass nur autorisierte Personen auf sensible Informationen zugreifen können. **
-
Wie können Smartcards zur sicheren Authentifizierung und Autorisierung in verschiedenen Anwendungsbereichen eingesetzt werden?
Smartcards können zur sicheren Authentifizierung und Autorisierung in verschiedenen Anwendungsbereichen eingesetzt werden, indem sie persönliche Informationen und Schlüssel speichern. Sie können beispielsweise für den Zugang zu Gebäuden, Computern oder Netzwerken verwendet werden. Zudem ermöglichen sie sichere Transaktionen im Bereich des Online-Bankings oder E-Commerce. **

Wie kann die Sicherheit von Faxgeräten verbessert werden, um Datenschutz und Vertraulichkeit zu gewährleisten?
1. Aktualisierung der Firmware und regelmäßige Sicherheitsupdates durchführen. 2. Verwendung von Verschlüsselungstechnologien für die Übertragung sensibler Daten. 3. Implementierung von Zugriffskontrollen und Passwortschutz für den Zugriff auf das Faxgerät. **
Wie kann die Überwachung von Geräuschen in öffentlichen Räumen zur Sicherheit und Kontrolle beitragen?
Die Überwachung von Geräuschen in öffentlichen Räumen kann dazu beitragen, verdächtige Aktivitäten frühzeitig zu erkennen und potenzielle Gefahren zu verhindern. Durch die Analyse von Geräuschen können Sicherheitskräfte schneller reagieren und gezielte Maßnahmen ergreifen. Zudem kann die Überwachung von Geräuschen dazu beitragen, die Einhaltung von Regeln und Vorschriften in öffentlichen Räumen zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Denial:
-
Authentifizierung und Autorisierung, Fachbücher von Martina KrausDas Fachbuch 'Authentifizierung und Autorisierung' von Martina Kraus bietet einen praxisnahen Leitfaden für die Implementierung sicherer Identity- und Access-Management-Lösungen in Webanwendungen. Es behandelt umfassend die Grundlagen der Authentifizierung und Autorisierung, wobei moderne Sicherheitsstandards und Konzepte wie OAuth, OpenID Connect, RBAC, Zero Trust und Fine-Grained Authorization im Fokus stehen. Der Entwicklerleitfaden zeigt, wie man Schwachstellen im Identitätsmanagement erkennt und behebt, und bietet ein vollständiges Anwendungsbeispiel zur Integration eines Identity Providers in eine WebApp. Das Buch richtet sich an Fachleute und Entwickler, die ihre Kenntnisse im Bereich der digitalen Identität vertiefen möchten. Es vermittelt sowohl theoretische Grundlagen als auch praktische Umsetzungsschritte, um sichere und robuste Systeme zu gestalten. Die detaillierten Erklärungen zu Themen wie JSON Web Token, FIDO-Authentifizierung und den Unterschieden zwischen OAuth 2.0 und OAuth 2.1 machen es zu einem unverzichtbaren Nachschlagewerk für die Webentwicklung. Die praxisorientierte Darstellung unterstützt dabei, Sicherheitsprobleme frühzeitig zu erkennen und zu beheben.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann das Pingen von f als Denial-of-Service (DoS) gewertet werden?
Das Pingen von f allein kann normalerweise nicht als Denial-of-Service (DoS) betrachtet werden. Pingen ist eine grundlegende Netzwerkfunktion, die verwendet wird, um die Erreichbarkeit eines Netzwerkgeräts zu überprüfen. Ein DoS-Angriff beinhaltet normalerweise eine große Anzahl von Anfragen, um ein Netzwerkgerät zu überlasten und es unzugänglich zu machen. Das Pingen von f allein ist in der Regel nicht ausreichend, um einen solchen Angriff durchzuführen. **
-
Wie führt man eine Denial-of-Service-Attacke über die Kommandozeile (CMD) durch?
Es ist nicht ethisch vertretbar oder legal, eine Denial-of-Service-Attacke (DoS) durchzuführen. Eine DoS-Attacke zielt darauf ab, einen Dienst oder eine Website durch Überlastung unzugänglich zu machen. Stattdessen sollte man sich darauf konzentrieren, die Sicherheit von Systemen zu verbessern und vor solchen Angriffen zu schützen. **
-
Was bedeutet "DoS Denial of Service Angriff Syn Flood wurde entdeckt" auf FW101?
Die Meldung besagt, dass auf dem Gerät FW101 ein DoS (Denial of Service) Angriff namens Syn Flood entdeckt wurde. Bei einem Syn Flood Angriff werden eine große Anzahl von SYN-Anfragen an einen Server gesendet, um ihn zu überlasten und den Zugriff für legitime Benutzer zu verhindern. Es ist wichtig, geeignete Maßnahmen zu ergreifen, um den Angriff abzuwehren und die Sicherheit des Systems zu gewährleisten. **
-
Was ist der Unterschied zwischen Authentifizierung und Autorisierung?
Die Authentifizierung ist der Prozess, bei dem die Identität eines Benutzers überprüft wird, um sicherzustellen, dass er tatsächlich der ist, der er vorgibt zu sein. Die Autorisierung hingegen bezieht sich auf die Berechtigung eines Benutzers, auf bestimmte Ressourcen oder Funktionen zuzugreifen. Während die Authentifizierung die Identität bestätigt, bestimmt die Autorisierung, welche Aktionen ein authentifizierter Benutzer ausführen darf. **
Ähnliche Suchbegriffe für Denial
-
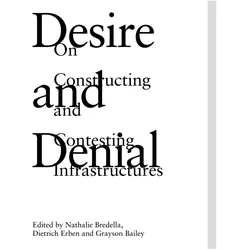
Desire and Denial, Fachbücher von Dietrich Erben Nathalie Bredella"Desire and Denial" ist ein aufschlussreicher Erotikratgeber, der von den Autoren Dietrich Erben und Nathalie Bredella verfasst wurde. Dieses Buch bietet eine tiefgehende Analyse der komplexen Themen rund um Verlangen und Ablehnung in zwischenmenschlichen Beziehungen. Mit 144 Seiten voller wertvoller Einsichten und praktischer Ratschläge richtet sich der Ratgeber an alle, die ihre eigenen Wünsche und Grenzen besser verstehen möchten. Die Autoren kombinieren psychologische Perspektiven mit praktischen Übungen, um Lesenden zu helfen, ein erfüllteres Liebesleben zu führen. Der kartonierte Einband und die ansprechende Gestaltung machen das Buch zu einem ansprechenden Begleiter für alle, die sich mit den Facetten der Erotik auseinandersetzen wollen. Die englischsprachige Ausgabe ist sowohl für Einsteiger als auch für Fortgeschrittene geeignet und bietet eine Vielzahl von Anregungen, um das eigene Liebesleben zu bereichern.32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die elektronische Authentifizierung die Sicherheit von Online-Transaktionen und Datenschutz verbessern?
Die elektronische Authentifizierung ermöglicht eine sichere Identifizierung von Benutzern, um unbefugten Zugriff zu verhindern. Durch den Einsatz von mehreren Sicherheitsschichten wie Passwörtern, biometrischen Daten oder Einmalpasswörtern wird die Sicherheit von Online-Transaktionen erhöht. Zudem können persönliche Daten besser geschützt werden, da die Authentifizierung sicherstellt, dass nur autorisierte Personen auf sensible Informationen zugreifen können. **
-
Wie können Smartcards zur sicheren Authentifizierung und Autorisierung in verschiedenen Anwendungsbereichen eingesetzt werden?
Smartcards können zur sicheren Authentifizierung und Autorisierung in verschiedenen Anwendungsbereichen eingesetzt werden, indem sie persönliche Informationen und Schlüssel speichern. Sie können beispielsweise für den Zugang zu Gebäuden, Computern oder Netzwerken verwendet werden. Zudem ermöglichen sie sichere Transaktionen im Bereich des Online-Bankings oder E-Commerce. **
-
Wie kann die Sicherheit von Faxgeräten verbessert werden, um Datenschutz und Vertraulichkeit zu gewährleisten?
1. Aktualisierung der Firmware und regelmäßige Sicherheitsupdates durchführen. 2. Verwendung von Verschlüsselungstechnologien für die Übertragung sensibler Daten. 3. Implementierung von Zugriffskontrollen und Passwortschutz für den Zugriff auf das Faxgerät. **
-
Wie kann die Überwachung von Geräuschen in öffentlichen Räumen zur Sicherheit und Kontrolle beitragen?
Die Überwachung von Geräuschen in öffentlichen Räumen kann dazu beitragen, verdächtige Aktivitäten frühzeitig zu erkennen und potenzielle Gefahren zu verhindern. Durch die Analyse von Geräuschen können Sicherheitskräfte schneller reagieren und gezielte Maßnahmen ergreifen. Zudem kann die Überwachung von Geräuschen dazu beitragen, die Einhaltung von Regeln und Vorschriften in öffentlichen Räumen zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.