Domain unbefugte.de kaufen?
Wir ziehen mit dem Projekt
unbefugte.de um.
Sind Sie am Kauf der Domain
unbefugte.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain unbefugte.de kaufen?
Wie kann die Sicherheit und Authentifizierung von Benutzern in einem digitalen System gewährleistet werden?
Die Sicherheit und Authentifizierung von Benutzern in einem digitalen System kann durch die Verwendung von starken Passwörtern, Zwei-Faktor-Authentifizierung und regelmäßige Aktualisierungen der Sicherheitsmaßnahmen gewährleistet werden. Zudem können biometrische Daten wie Fingerabdrücke oder Gesichtserkennung zur Identifizierung der Benutzer verwendet werden. Es ist auch wichtig, den Zugriff auf sensible Daten nur autorisierten Benutzern zu gewähren und regelmäßige Schulungen zur Sensibilisierung für Sicherheitsrisiken durchzuführen. **
Was ist der Unterschied zwischen Authentifizierung und Autorisierung?
Die Authentifizierung ist der Prozess, bei dem die Identität eines Benutzers überprüft wird, um sicherzustellen, dass er tatsächlich der ist, der er vorgibt zu sein. Die Autorisierung hingegen bezieht sich auf die Berechtigung eines Benutzers, auf bestimmte Ressourcen oder Funktionen zuzugreifen. Während die Authentifizierung die Identität bestätigt, bestimmt die Autorisierung, welche Aktionen ein authentifizierter Benutzer ausführen darf. **

Ähnliche Suchbegriffe für System- und Sicherheitsparameter
Top-Angebote
Produkte zum Begriff System- und Sicherheitsparameter:
-
Digital Yacht N2K Protect Sicherheit SystemDigital Yacht N2K Protect Sicherheit System: Angriffserkennung, Datenanalyse und 24/7-Überwachung des NMEA-2000-Systems Ihres Bootes mit N2K Protect, dem ersten Cybersicherheitstool für Boote. Bei technisch immer fortschrittlicheren, integrierten und “vernetzten” Booten wird die Datensicherheit zu einem wichtigen Thema. Kürzlich bekannt gewordene Hacks in der Automobilindustrie haben Sicherheitslücken in einigen CAN-basierten Systemen aufgezeigt. Die NMEA-Organisation hat auf diese Bedrohung reagiert und eine Arbeitsgruppe für Cybersicherheit eingerichtet, um die Risiken von Angriffen auf den Seeverkehr zu ermitteln und zu mindern. N2K Protect ist das weltweit erste NMEA 2000 Sicherheit System, das sich auf NMEA 2000 konzentriert und im Rahmen dieser NMEA-Initiative entwickelt wurde. N2K Protect ist eine in sich geschlossene, busgespeiste Blackbox, die alle NMEA 2000 Netzwerkdaten...396,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Vertraulichkeit und andere amouröse Novellen (Ungekürzt) - Guy de Maupassant, Audio, 9788711839218Vertraulichkeit Und Andere Amouröse Novellen (ungekürzt) Von Guy De Maupassant, Saga Egmont, 978-87-11-83921-8, Sprecher: Anja Bilabel,christian Poewe, Sprache: Deutsch6,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
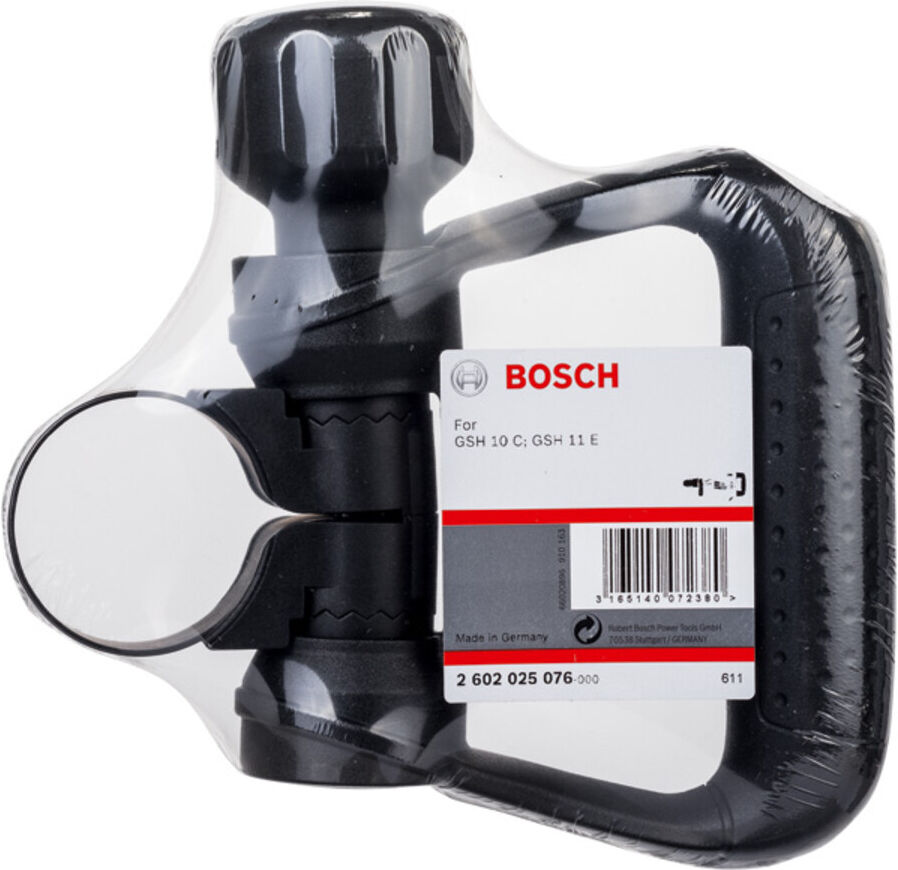
Bosch Professional Handgriff für Bohrhämmer passend zu GSH 10 C und GSH 11 E - Zusätzlicher Handgriff für mehr Sicherheit und Kontrolle beim Hämmern, 2602025076)Eigenschaften • Handgriff für Bohrhämmer\n• Der Zusatzhandgriff ermöglicht sicheres Arbeiten mit Bohrhämmern\n• Passend zu GSH 10 C und GSH 11 E. Geeignet für:\n• Passend zu GSH 10 C und GSH 11 E Professional (2602025076)35,49 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter


-
Welche Auswirkungen haben unterschiedliche Zugriffsrechte auf die Sicherheit und den Datenschutz in einem IT-System?
Unterschiedliche Zugriffsrechte können die Sicherheit eines IT-Systems verbessern, indem sie den Zugriff auf sensible Daten einschränken und unautorisierte Änderungen verhindern. Durch die Vergabe von individuellen Zugriffsrechten können Datenschutzrichtlinien eingehalten und die Vertraulichkeit von Informationen gewährleistet werden. Fehlende oder falsch konfigurierte Zugriffsrechte können zu Datenlecks, unbefugtem Zugriff und Datenschutzverletzungen führen. **
-
Was sind die notwendigen Schritte zur Autorisierung eines neuen Benutzers im System?
1. Der Administrator erstellt ein Benutzerkonto für den neuen Benutzer. 2. Der neue Benutzer erhält Zugangsdaten und muss sein Passwort ändern. 3. Der Administrator legt die erforderlichen Berechtigungen und Zugriffsrechte für den neuen Benutzer fest. **
-
Was sind die gängigen Verfahren zur Autorisierung von Benutzern in einem digitalen System?
Die gängigen Verfahren zur Autorisierung von Benutzern in einem digitalen System sind Passwörter, biometrische Daten wie Fingerabdrücke oder Gesichtserkennung und Zwei-Faktor-Authentifizierung. Passwörter sind die am weitesten verbreitete Methode, erfordern jedoch regelmäßige Aktualisierungen und können leicht kompromittiert werden. Biometrische Daten bieten eine höhere Sicherheit, erfordern jedoch spezielle Hardware und können Datenschutzbedenken aufwerfen. **
-
Was sind die wichtigsten Schritte zur Autorisierung eines neuen Benutzers in einem System?
1. Der Administrator erstellt ein Benutzerkonto für den neuen Benutzer und weist ihm eine eindeutige Benutzer-ID zu. 2. Der neue Benutzer muss ein sicheres Passwort erstellen und sich damit beim System anmelden. 3. Der Administrator überprüft und genehmigt die Autorisierung des neuen Benutzers, um sicherzustellen, dass er nur auf die erforderlichen Ressourcen zugreifen kann. **


Wie kann die Authentifizierung von Benutzern in einem digitalen System verbessert werden, um die Sicherheit zu erhöhen?
Die Verwendung von Multi-Faktor-Authentifizierung, wie z.B. Passwort und Fingerabdruck, kann die Sicherheit erhöhen. Regelmäßige Überprüfung und Aktualisierung von Zugriffsrechten und Passwörtern ist ebenfalls wichtig. Die Implementierung von biometrischen Authentifizierungsmethoden wie Gesichtserkennung oder Iris-Scan kann die Sicherheit weiter verbessern. **
Was sind die Systembegriffe "offenes System", "geschlossenes System" und "abgeschlossenes System"?
Ein offenes System ist ein System, das Energie und Materie mit seiner Umgebung austauschen kann. Ein geschlossenes System ist ein System, das nur Energie, aber keine Materie mit seiner Umgebung austauschen kann. Ein abgeschlossenes System ist ein System, das weder Energie noch Materie mit seiner Umgebung austauschen kann. **
Top-Angebote
Produkte zum Begriff System- und Sicherheitsparameter:
-
Authentifizierung und Autorisierung, Fachbücher von Martina KrausDas Fachbuch 'Authentifizierung und Autorisierung' von Martina Kraus bietet einen praxisnahen Leitfaden für die Implementierung sicherer Identity- und Access-Management-Lösungen in Webanwendungen. Es behandelt umfassend die Grundlagen der Authentifizierung und Autorisierung, wobei moderne Sicherheitsstandards und Konzepte wie OAuth, OpenID Connect, RBAC, Zero Trust und Fine-Grained Authorization im Fokus stehen. Der Entwicklerleitfaden zeigt, wie man Schwachstellen im Identitätsmanagement erkennt und behebt, und bietet ein vollständiges Anwendungsbeispiel zur Integration eines Identity Providers in eine WebApp. Das Buch richtet sich an Fachleute und Entwickler, die ihre Kenntnisse im Bereich der digitalen Identität vertiefen möchten. Es vermittelt sowohl theoretische Grundlagen als auch praktische Umsetzungsschritte, um sichere und robuste Systeme zu gestalten. Die detaillierten Erklärungen zu Themen wie JSON Web Token, FIDO-Authentifizierung und den Unterschieden zwischen OAuth 2.0 und OAuth 2.1 machen es zu einem unverzichtbaren Nachschlagewerk für die Webentwicklung. Die praxisorientierte Darstellung unterstützt dabei, Sicherheitsprobleme frühzeitig zu erkennen und zu beheben.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
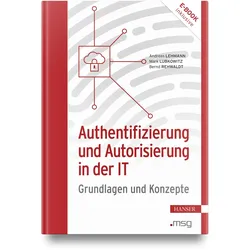
Authentifizierung und Autorisierung in der IT, Fachbücher von Andreas Lehmann, Mark Lubkowitz, Bernd RehwaldtErschliessung der Themen Authentifizierung und Autorisierung anhand von Beispielen und Erläuterungen. Keine bis wenige Vorkenntnisse nötig. Diese Themen finden Sie im Buch: OpenID, OAuth, JWT, Microservices, UMA, SAML, XACML, Hashing, Asymmetrie, Cloud, Internet of Things, Edge Computing, Single Page Applications, Java, REST, SSO. Ihr exklusiver Vorteil: E-Book inside beim Kauf des gedruckten Buches. Das Buch beschreibt verschiedene Methoden der Authentifizierung und Autorisierung im Rahmen betrieblicher Informationssysteme. Startpunkt ist die Problemstellung, dass Daten und Informationen, Datenflüsse und Informationsflüsse sowohl im Lokalen als auch im Netzwerk geschützt werden müssen. Dazu identifiziert das Buch mehrere Bereiche und Schutzmassnahmen, wie diese zu kombinieren sind und wie sie sich auf Basis vorhandener Technologien umsetzen lassen. Auch potenzielle Implementierungsmuster sind beschrieben. Die Leser erfahren, wie sie Daten insbesondere im Rahmen der DSGVO und der immer stärkeren Verteilung auf Basis von Cloud-native Architekturen schützen können. So reicht es nicht mehr aus, eine einfache Benutzeranmeldung zu implementieren, sondern es müssen auf unterschiedlichsten Ebenen abhängig von der Kritikalität mehr oder weniger umfangreiche und sehr feinmaschige Sicherheitsmechanismen umgesetzt werden.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Digital Yacht N2K Protect Sicherheit SystemDigital Yacht N2K Protect Sicherheit System: Angriffserkennung, Datenanalyse und 24/7-Überwachung des NMEA-2000-Systems Ihres Bootes mit N2K Protect, dem ersten Cybersicherheitstool für Boote. Bei technisch immer fortschrittlicheren, integrierten und “vernetzten” Booten wird die Datensicherheit zu einem wichtigen Thema. Kürzlich bekannt gewordene Hacks in der Automobilindustrie haben Sicherheitslücken in einigen CAN-basierten Systemen aufgezeigt. Die NMEA-Organisation hat auf diese Bedrohung reagiert und eine Arbeitsgruppe für Cybersicherheit eingerichtet, um die Risiken von Angriffen auf den Seeverkehr zu ermitteln und zu mindern. N2K Protect ist das weltweit erste NMEA 2000 Sicherheit System, das sich auf NMEA 2000 konzentriert und im Rahmen dieser NMEA-Initiative entwickelt wurde. N2K Protect ist eine in sich geschlossene, busgespeiste Blackbox, die alle NMEA 2000 Netzwerkdaten...396,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit und Authentifizierung von Benutzern in einem digitalen System gewährleistet werden?
Die Sicherheit und Authentifizierung von Benutzern in einem digitalen System kann durch die Verwendung von starken Passwörtern, Zwei-Faktor-Authentifizierung und regelmäßige Aktualisierungen der Sicherheitsmaßnahmen gewährleistet werden. Zudem können biometrische Daten wie Fingerabdrücke oder Gesichtserkennung zur Identifizierung der Benutzer verwendet werden. Es ist auch wichtig, den Zugriff auf sensible Daten nur autorisierten Benutzern zu gewähren und regelmäßige Schulungen zur Sensibilisierung für Sicherheitsrisiken durchzuführen. **
-
Was ist der Unterschied zwischen Authentifizierung und Autorisierung?
Die Authentifizierung ist der Prozess, bei dem die Identität eines Benutzers überprüft wird, um sicherzustellen, dass er tatsächlich der ist, der er vorgibt zu sein. Die Autorisierung hingegen bezieht sich auf die Berechtigung eines Benutzers, auf bestimmte Ressourcen oder Funktionen zuzugreifen. Während die Authentifizierung die Identität bestätigt, bestimmt die Autorisierung, welche Aktionen ein authentifizierter Benutzer ausführen darf. **
-
Welche Auswirkungen haben unterschiedliche Zugriffsrechte auf die Sicherheit und den Datenschutz in einem IT-System?
Unterschiedliche Zugriffsrechte können die Sicherheit eines IT-Systems verbessern, indem sie den Zugriff auf sensible Daten einschränken und unautorisierte Änderungen verhindern. Durch die Vergabe von individuellen Zugriffsrechten können Datenschutzrichtlinien eingehalten und die Vertraulichkeit von Informationen gewährleistet werden. Fehlende oder falsch konfigurierte Zugriffsrechte können zu Datenlecks, unbefugtem Zugriff und Datenschutzverletzungen führen. **
-
Was sind die notwendigen Schritte zur Autorisierung eines neuen Benutzers im System?
1. Der Administrator erstellt ein Benutzerkonto für den neuen Benutzer. 2. Der neue Benutzer erhält Zugangsdaten und muss sein Passwort ändern. 3. Der Administrator legt die erforderlichen Berechtigungen und Zugriffsrechte für den neuen Benutzer fest. **
Ähnliche Suchbegriffe für System- und Sicherheitsparameter
-
Vertraulichkeit und andere amouröse Novellen (Ungekürzt) - Guy de Maupassant, Audio, 9788711839218Vertraulichkeit Und Andere Amouröse Novellen (ungekürzt) Von Guy De Maupassant, Saga Egmont, 978-87-11-83921-8, Sprecher: Anja Bilabel,christian Poewe, Sprache: Deutsch6,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bosch Professional Handgriff für Bohrhämmer passend zu GSH 10 C und GSH 11 E - Zusätzlicher Handgriff für mehr Sicherheit und Kontrolle beim Hämmern, 2602025076)Eigenschaften • Handgriff für Bohrhämmer\n• Der Zusatzhandgriff ermöglicht sicheres Arbeiten mit Bohrhämmern\n• Passend zu GSH 10 C und GSH 11 E. Geeignet für:\n• Passend zu GSH 10 C und GSH 11 E Professional (2602025076)35,49 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Informationssicherheit und Datenschutz, Fachbücher von Dirk FoxDas umfassende Handbuch zu Informationssicherheit und Datenschutz. Ihr Grundlagenwerk zur Informationssicherheit und Datenschutz. Von Praktikern für Sie erstellt. Für Ihre Vorbereitung zum T.I.S.P.-Zertifikat (TeleTrusT Information Security Professional). Das Grundlagenwerk strukturiert das Basiswissen zu Informationssicherheit und Datenschutz in 32 aufeinander aufbauenden Kapiteln. Aktualisierte und erweiterte Auflage. Die 4. Auflage gibt dem Datenschutz mehr Raum: Zwei Kapitel behandeln die rechtlichen Aspekte (»Informationssicherheit und rechtliche Anforderungen«, »Datenschutzrecht«), dem Thema Datenschutzkonzept wurde ein eigenes Kapitel gewidmet und zum Bereich Löschen und Entsorgen gibt es nun mit »Technisches Löschen und Vernichten« und »Datenschutzrechtliches Löschkonzept« ebenfalls zwei Kapitel. Die neuen Kapitel »Virtualisierung« und »Cloud Security« ergänzen den Themenkomplex Informationssicherheit. Grundlegend überarbeitet wurden die Kapitel »ISO 27001 und ISO 27002« und »Anwendungssicherheit«. Alle anderen Kapitel wurden auf den aktuellen Stand der Technik gebracht. Von Praktikern für Praktiker. »Informationssicherheit und Datenschutz« stammt aus der Feder von Praktikern – alle mitwirkenden Autoren sind Security Consultants mit gemeinsam über 250 Jahren Berufserfahrung in der Informationssicherheit und im Datenschutz. Begleitbuch zum T.I.S.P. Der Band eignet sich auch als Begleitbuch zur T.I.S.P.-Schulung, die mit dem Zertifikat »TeleTrusT Information Security Professional« abgeschlossen werden kann. Er deckt nicht nur alle prüfungsrelevanten Inhalte ab, sondern lehnt sich auch an die Struktur der T.I.S.P.-Schulung an.89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pad Microfaser für Cleano Cleaning System und Lewi Indoor SystemLEWI / CLEANO Microfaserpad – für Indoor Cleaning System 150 & 300 Produktdetails Microfaserpad für LEWI / CLEANO Indoor-Systeme. Passend für System 150 und System 300. Auch für Indoor Komplett-System. Vorteile auf einen Blick für Indoor Cleaning System 150 & 300 Microfaserpad für LEWI / CLEANO Indoor-Systeme Passend für System 150 und System 300 Auch für Indoor Komplett-System Pad für Cleano Lewi Indoor Cleaning-System und Indoor Komplett-System Passend für System 150 und System 300 und Indoor System. Technische Daten Marke: LEWI Produktart: / CLEANO Microfaserpad Kompatibilität: CLEANO 150, CLEANO 300, LEWI Indoor System Artikelnummer: 4260181380582 Weitere Informationen &8,36 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigen Verfahren zur Autorisierung von Benutzern in einem digitalen System?
Die gängigen Verfahren zur Autorisierung von Benutzern in einem digitalen System sind Passwörter, biometrische Daten wie Fingerabdrücke oder Gesichtserkennung und Zwei-Faktor-Authentifizierung. Passwörter sind die am weitesten verbreitete Methode, erfordern jedoch regelmäßige Aktualisierungen und können leicht kompromittiert werden. Biometrische Daten bieten eine höhere Sicherheit, erfordern jedoch spezielle Hardware und können Datenschutzbedenken aufwerfen. **
-
Was sind die wichtigsten Schritte zur Autorisierung eines neuen Benutzers in einem System?
1. Der Administrator erstellt ein Benutzerkonto für den neuen Benutzer und weist ihm eine eindeutige Benutzer-ID zu. 2. Der neue Benutzer muss ein sicheres Passwort erstellen und sich damit beim System anmelden. 3. Der Administrator überprüft und genehmigt die Autorisierung des neuen Benutzers, um sicherzustellen, dass er nur auf die erforderlichen Ressourcen zugreifen kann. **
-
Wie kann die Authentifizierung von Benutzern in einem digitalen System verbessert werden, um die Sicherheit zu erhöhen?
Die Verwendung von Multi-Faktor-Authentifizierung, wie z.B. Passwort und Fingerabdruck, kann die Sicherheit erhöhen. Regelmäßige Überprüfung und Aktualisierung von Zugriffsrechten und Passwörtern ist ebenfalls wichtig. Die Implementierung von biometrischen Authentifizierungsmethoden wie Gesichtserkennung oder Iris-Scan kann die Sicherheit weiter verbessern. **
-
Was sind die Systembegriffe "offenes System", "geschlossenes System" und "abgeschlossenes System"?
Ein offenes System ist ein System, das Energie und Materie mit seiner Umgebung austauschen kann. Ein geschlossenes System ist ein System, das nur Energie, aber keine Materie mit seiner Umgebung austauschen kann. Ein abgeschlossenes System ist ein System, das weder Energie noch Materie mit seiner Umgebung austauschen kann. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.